

Ve třetím čtvrtletí převládaly v Česku globální kyberpodvody, útočníci zneužili i jméno České pošty.
Globální útoky i případy podvodných webových stránek zneužívajících jména českých bank a přepravních společností – phishingové útoky na Česko ve třetím čtvrtletí 2026 využívaly celou řadu známých značek a institucí. Vyplývá to z analýzy od společnosti ESET za období od července do září 2026.
V globálních útocích figurovala celá řada známých jmen, včetně podvodných webových stránek služby WordPress nebo České pošty. V červenci pak v České republice opět narostly případy investičního podvodu Nomani, ve kterém útočníci zneužívají jména známých osobností a pomocí nástrojů umělé inteligence zapojují do podvodu deepfake obsah.
Ve třetím čtvrtletí letošního roku převládaly v Česku opět obecné phishingové útoky, ve kterých útočníci zneužívají jména celé řady firem, značek a institucí. Bezpečnostní experti z ESETu je sledují pod označením Phishing.Gen. Mezi dalšími nejčastějšími útoky zůstaly podvodné webové stránky zaměřené na různé oblasti (například online verze nástroje MS Excel) a nově se objevila také falešná webová stránka služby WordPress, která slouží k přesměrování uživatelů a uživatelek na škodlivý obsah.
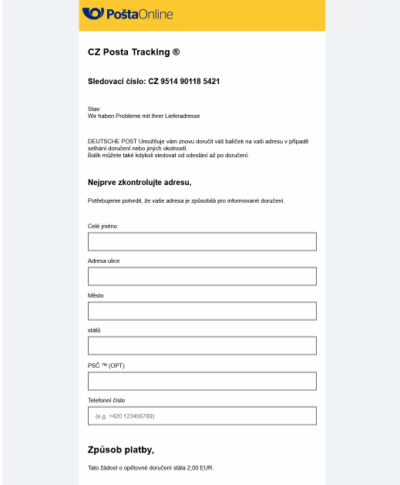
„V Česku se ve třetím čtvrtletí nejčastěji objevovala podvodná komunikace zneužívající známé značky a služby. Zatímco ještě v předešlém čtvrtletí se počet těchto podvodů snížil na méně než třetinu všech případů, v období od července do září se objevovaly ve více než dvou pětinách zachycených útoků,“ shrnuje vývoj phishingové aktivity v Česku Ondřej Novotný, kyberbezpečnostní analytik v pražské výzkumné pobočce společnosti ESET. „Ačkoli se ani v jednom z těchto případů nejednalo o přímý útok na Českou republiku, neznamená to, že by tyto útoky byly méně nebezpečné. Rizikem je jejich rozšíření a variabilita. Ve sledovaném období jsme například zachytili falešné webové stránky vydávající se za web České pošty. Útočníci využili jméno instituce a značku, ale na samotných stránkách kombinovali několik různých jazyků. Vypovídá to o jejich strategii – při rychlé přípravě různých jazykových verzí riskují chyby, které podvodu ubírají na uvěřitelnosti. Rychlost a větší objem podvodné komunikace jim ale může zajistit dostatek obětí. Lze nicméně předpokládat, že podobné případy budeme v kontextu dostupnosti AI nástrojů vídat čím dál tím méně,“ vysvětluje Novotný.
Falešné investiční příležitosti využívající deepfake
Bezpečnostní experti již na začátku léta varovali před nárůstem případů investičního podvodu, který označují názvem Nomani. Ve třetím čtvrtletí letošního roku pak tento typ podvodné komunikace nejvíce monitorovali během července.
Podvod Nomani začíná chytlavou reklamou na sociálních sítích s clickbaitovým titulkem. Jakmile člověk na reklamu klikne, je přesměrován na věrohodně vypadající článek, který pojednává o investiční příležitosti, většinou podpořené bulvárními informacemi. Pod článkem pak následuje formulář, kam mají oběti na základě pokynů útočníka zadat svoje osobní údaje. Následně se jim po telefonu ozve domnělý investiční poradce (tzv. vishing). Podvod může vést až k instalaci nástroje pro vzdálenou správu, čímž podvodníci získají další přístup k zařízení a datům.
„Manipulativní komunikace s falešnými investičními příležitostmi se v našem regionu objevuje dlouhodobě, přičemž její největší rozšíření jsme sledovali v loňském roce. A právě v průběhu letošního léta se tyto případy opět vyšplhaly na hodnoty z loňského podzimu,“ říká Novotný.
Součástí podvodu Nomani je využití upravených fotografií pomocí nástrojů umělé inteligence (tzv. deepfake), na kterých figurují známé osobnosti, včetně politiků. Tím chtějí útočníci zvýšit atraktivitu finanční příležitosti.
„Zapojování nových technologií do přípravy podvodů potvrdil i jeden z našich posledních průzkumů. V něm nejvíce dotázaných uvádělo, že na zmanipulovaný obsah pomocí AI narazili právě v případě upravených fotografií a videí. Lidé se dle průzkumu také obávají toho, že AI bude figurovat ve vzniku podvodných e‑shopů a webových stránek nebo v přípravě personalizovaných phishingových zpráv. Jedná se o reálnou obavu, protože stejně, jako jiné technologie, mohou AI nástroje tvorbu podvodu usnadnit a urychlit. I tak v obraně před těmito podvody platí pořád to stejné: maximální obezřetnost a zdravá skepse k tomu, co člověk vidí na internetu, a využívání renomovaných bezpečnostních nástrojů, které nás dokážou ochránit nejen před malwarem, ale také před nebezpečnými odkazy a podvodnými webovými stránkami,“ dodává Novotný.
Útoky využívající jména českých bank
Kromě nejsilnějších phishingových kampaní zachytili bezpečnostní odborníci z ESETu také několik drobnějších útoků, které byly ve sledovaném období už přímo zacílené na české uživatele a uživatelky. Upozorňují především na stále aktuální podvody s přepravními společnostmi a podvrženými platebními bránami českých bank. Ve třetím čtvrtletí se objevily také případy s falešnou komunikací společnosti O2.
„Cílem drtivé většiny phishingových útoků je získat naše data, především údaje z platebních karet nebo k přístupu do internetového bankovnictví. Peněžní zisk je hlavní motivací většiny kybernetických útoků a nejinak je tomu i v případě podvodů. Cesta k nim tak přirozeně vede přes zneužívání jmen bank a institucí, které po nás mohou chtít i v reálných situacích něco zaplatit,“ říká Novotný a dodává: „Útoky pomocí technik sociálního inženýrství, pod které řadíme phishing, smishing, vishing apod., se profesionalizují a útočníci je v nějaké fázi zařazují i do velkých kyberútoků. Klíčem k obraně je vědět, s čím se mohu na internetu setkat. Útočníkům ztížíme činnost tím, že se jako veřejnost budeme pravidelně seznamovat s nejnovějšími typy útoků,“ dodává Novotný z ESETu.

KOMENTÁŘE